Los ataques a las wallets frías —carteras de criptomonedas que funcionan sin conexión a internet— alcanzaron una sofisticación inédita. En lugar de buscar vulnerabilidades en el software, los delincuentes optaron por sabotajear los dispositivos antes de que llegaran a los usuarios.
Cómo funcionaba el robo
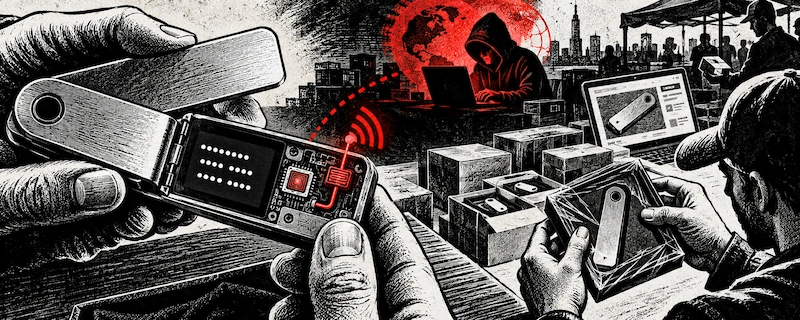
En casos recientes documentados, wallets Ledger Nano X vendidas por el distribuidor CryptoBilis llegaban con un componente adicional microscópico. Este chip capturaba las 24 palabras clave secretas que aparecían en la pantalla cuando el propietario configuraba por primera vez su cartera. Apenas registraba esa información, el componente la transmitía a través de una eSIM oculta hacia servidores controlados por los atacantes.
Con esas palabras clave en su poder, los delincuentes podían reconstruir la billetera en cualquier otro dispositivo y acceder a los fondos. Según investigadores externos, los bitcoins desaparecían en cuestión de días. Las pérdidas documentadas rondan los 93 millones de dólares.
Un problema que Ledger no puede detectar
Ledger ofrece en su sitio web un sistema llamado Genuine Check para verificar si un dispositivo es auténtico. Sin embargo, esta herramienta no identifica chips implantados porque el componente de seguridad original permanece intacto. Lo que los atacantes interceptaban era únicamente la información que llega a la pantalla, sin modificar el hardware de protección original.
El problema trasciende a un único fabricante. Trezor, otra marca reconocida de wallets frías, también reportó dispositivos comprometidos a través de distribuidores. Esto pone de manifiesto un riesgo que los usuarios no pueden evitar: la cadena de suministro de estos dispositivos se convirtió en un eslabón débil que escapa al control de los fabricantes.